Quem pode usar o certificado, onde e quando. Você decide.
Cofre central para os certificados A1 da empresa, com regras de uso, confirmação em duas etapas e auditoria de cada assinatura.
Instalado no servidor da sua empresa · Windows · Edge e Chrome
Como funciona
O usuário continua assinando nos mesmos sistemas
O Sinete Sign entra no meio, dentro do próprio Windows, sem mudar a rotina de quem usa o certificado.
Cofre
Os certificados A1 ficam cifrados no servidor da empresa, nunca nos computadores.
Agente
Nas estações, o agente apresenta o certificado ao Windows sem entregar a chave privada.
Política
Cada assinatura é conferida: usuário, computador, programa, site, horário e filial.
Auditoria
Permitido ou negado, tudo fica registrado com data, quem, onde e o motivo.
Recursos
Tudo o que o certificado da empresa precisa
Cofre central
Certificados A1 cifrados (AES-256-GCM) no servidor da empresa. A chave privada não vai para as estações.
Políticas de uso
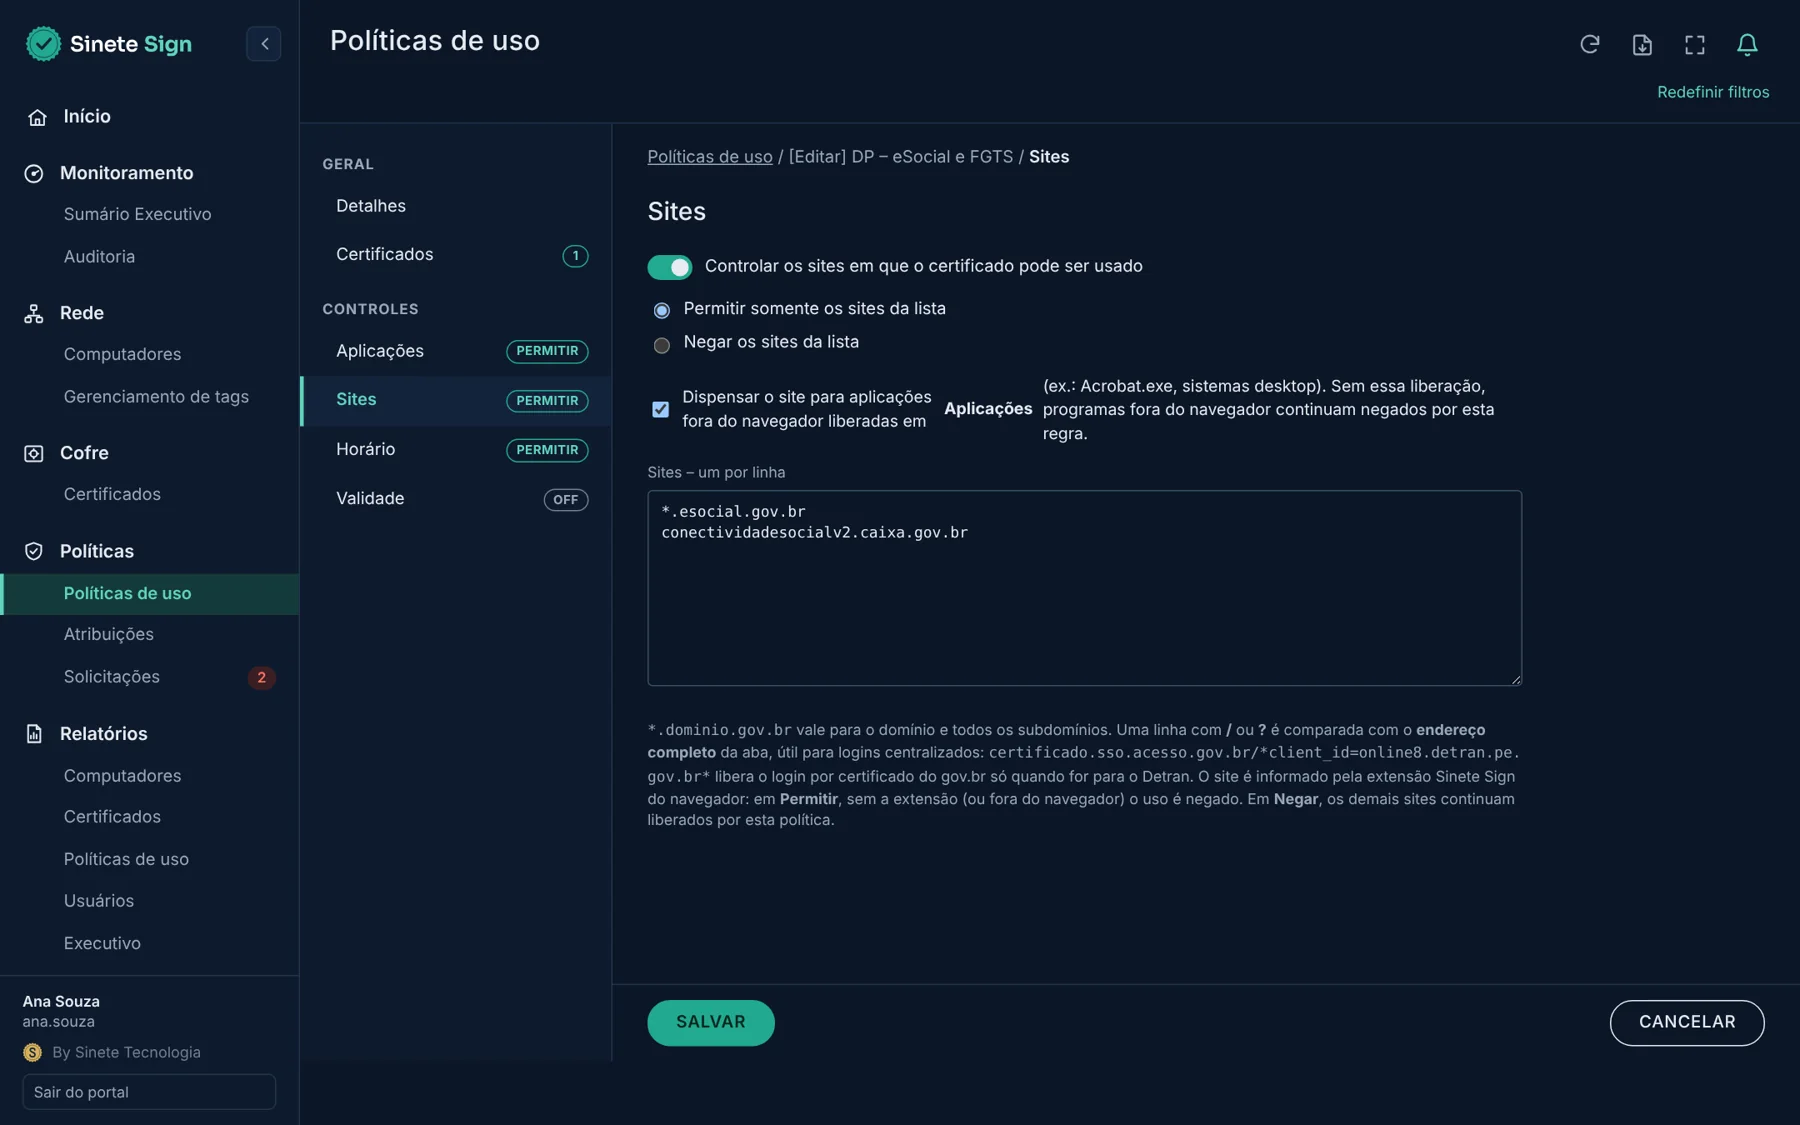
Por usuário, computador, aplicação, site, horário, validade e filial. Uma regra pode liberar ou bloquear.
Confirmação em duas etapas
Usuário, senha e código do autenticador antes de assinar, com janela de confirmação configurável.
Auditoria e relatórios
Cada uso registrado, com impressão do registro e 26 relatórios exportáveis para Excel e PDF.
Aviso de vencimento
E-mail antes do vencimento para a TI, o responsável da filial e o titular do e-CPF.
Active Directory
Usuários do domínio entram com a senha do Windows, com sincronização automática.
Instalação em massa
Agente em MSI com GPO: servidor e chave de cadastro já configurados, extensão do navegador incluída.
Filiais
Certificados, computadores, usuários e políticas organizados por filial.
Solicitação de liberação
Quando um uso é bloqueado, o usuário pede a liberação pelo agente e a TI responde pelo portal.
Galeria
Telas do Sinete Sign
Clique numa imagem para ampliar. Use as setas do teclado para navegar.
Telas com dados fictícios de demonstração.
Segurança
Segurança desde a arquitetura
Instalado no ambiente do cliente. Os certificados não saem da sua rede.
Chave privada no servidor
As estações nunca recebem o arquivo do certificado.
Cofre cifrado
AES-256-GCM, com a chave do cofre protegida pelo Windows ou pelo TPM e cópia de recuperação.
Duas etapas
Senha e código do autenticador, com proteção contra reutilização do código.
Rastreabilidade
Registro de cada uso, inclusive os bloqueados, com impressão e relatórios.
Requisitos
| Servidor | Windows, instalado como serviço. Banco de dados MySQL, PostgreSQL ou SQLite. |
|---|---|
| Estações | Windows, com o agente Sinete Sign (instalador MSI, também por GPO). |
| Navegadores | Microsoft Edge e Google Chrome, com a extensão Sinete Sign para as regras por site. |
| Certificados | ICP-Brasil tipo A1 (arquivo .pfx): e-CNPJ e e-CPF. |
| Usuários | Cadastro próprio ou importação do Active Directory, com 2FA por aplicativo autenticador. |
Perguntas frequentes
O usuário precisa mudar o jeito de assinar?
Não. Ele continua usando os mesmos sistemas e sites. O Sinete Sign só pede a confirmação na hora de usar o certificado.
Onde ficam os certificados?
No servidor da sua própria empresa, cifrados. O Sinete Sign é instalado no seu ambiente.
Quais certificados são aceitos?
Certificados ICP-Brasil do tipo A1 (arquivo .pfx), e-CNPJ e e-CPF. O e-CPF só pode ser usado pelo próprio titular.
Dá para liberar um certificado só para um site?
Sim. A política pode liberar apenas os sites informados, como eSocial, Conectividade Social ou e-CAC, e bloquear os demais.
E se o servidor ficar fora do ar?
As assinaturas ficam indisponíveis até ele voltar, porque a chave privada não está nos computadores. A chave do cofre tem cópia de recuperação para a troca de servidor.
Como é a contratação?
Por licença, conforme o número de usuários e de certificados. Fale com o comercial para uma proposta.
Veja o Sinete Sign funcionando
Agende uma demonstração com os certificados e as regras da sua empresa.